-
Przegląd bezpieczeństwa #12.10.2026: Cisco NX-OS i Nexus, SonicWall SMA1000, Atlassian Data Center, WordPress 7.1.3 i routery ASUS
Drugi tydzień października przynosi potrójne zdalne wykonanie kodu z rootem w Cisco NX-OS i przełącznikach Nexus, lukę CVSS 10.0 w bramach SonicWall SMA1000 z aktywnymi atakami, łatkę z publicznym PoC dla Atlassian…
-
Przegląd bezpieczeństwa #05.10.2026: FortiMail 0-day, Cisco SD-WAN Manager, GlobalProtect i trzeci NetScaler w jednym tygodniu
Początek października przynosi serię krytycznych podatności: aktywnie wykorzystywany 0-day w FortiMail z zapisem plików (CVE-2026-104286), obejście uwierzytelniania w Cisco Catalyst SD-WAN Manager, luki w aplikacji klienckiej Palo Alto GlobalProtect oraz trzeci błąd…
-
Przegląd bezpieczeństwa #28.09.2026: Citrix NetScaler 0-day, Arista VeloCloud, WordPress Core, Microsoft SharePoint i MikroTik RouterOS
Ostatni tydzień września na styku sieci brzegowych i usług: dwa aktywne błędy zero-day w bramach Citrix NetScaler ADC i Gateway ze zdalnym wykonaniem kodu, podatność CVSS 10.0 w Arista VeloCloud SD-WAN Orchestrator,…
-
Przegląd bezpieczeństwa #21.09.2026: Cisco ISE, Cisco SEG, Orkes Conductor, jądro Linuksa i SolarWinds ARM
Trzeci tydzień września przynosi serię krytycznych podatności: aktywny zero-day w Cisco ISE (CVSS 10.0), błąd w Cisco Secure Email Gateway z natychmiastowym dostępem root przez e-mail (CVE-2026-76461), masowo atakowane RCE w Orkes…
-
Przegląd bezpieczeństwa #14.09.2026: Cisco FMC, Fortinet, GitLab i JFrog Artifactory
Wrzesień nie daje wytchnienia administratorom: w tym tygodniu krytyczny bypass w Cisco FMC z uprawnieniami roota (CVE-2026-20079), błąd CVSS 10.0 w GitLabie ze zdalnym odczytem dowolnych plików (CVE-2026-85706), pakiet 11 biuletynów Fortinetu…
-
Przegląd bezpieczeństwa #07.09.2026: MikroTik, VMware Workstation, Cisco Nexus i SonicWall
Tydzień zaczyna się od aktywnie eksploatowanego błędu w obsłudze kluczy SSH w MikroTiku (CVE-2026-67276 i CVE-2026-86060, kampania od 2 września potwierdzona przez CERT Polska). Obok tego Broadcom załatał ucieczkę z maszyny wirtualnej…
-
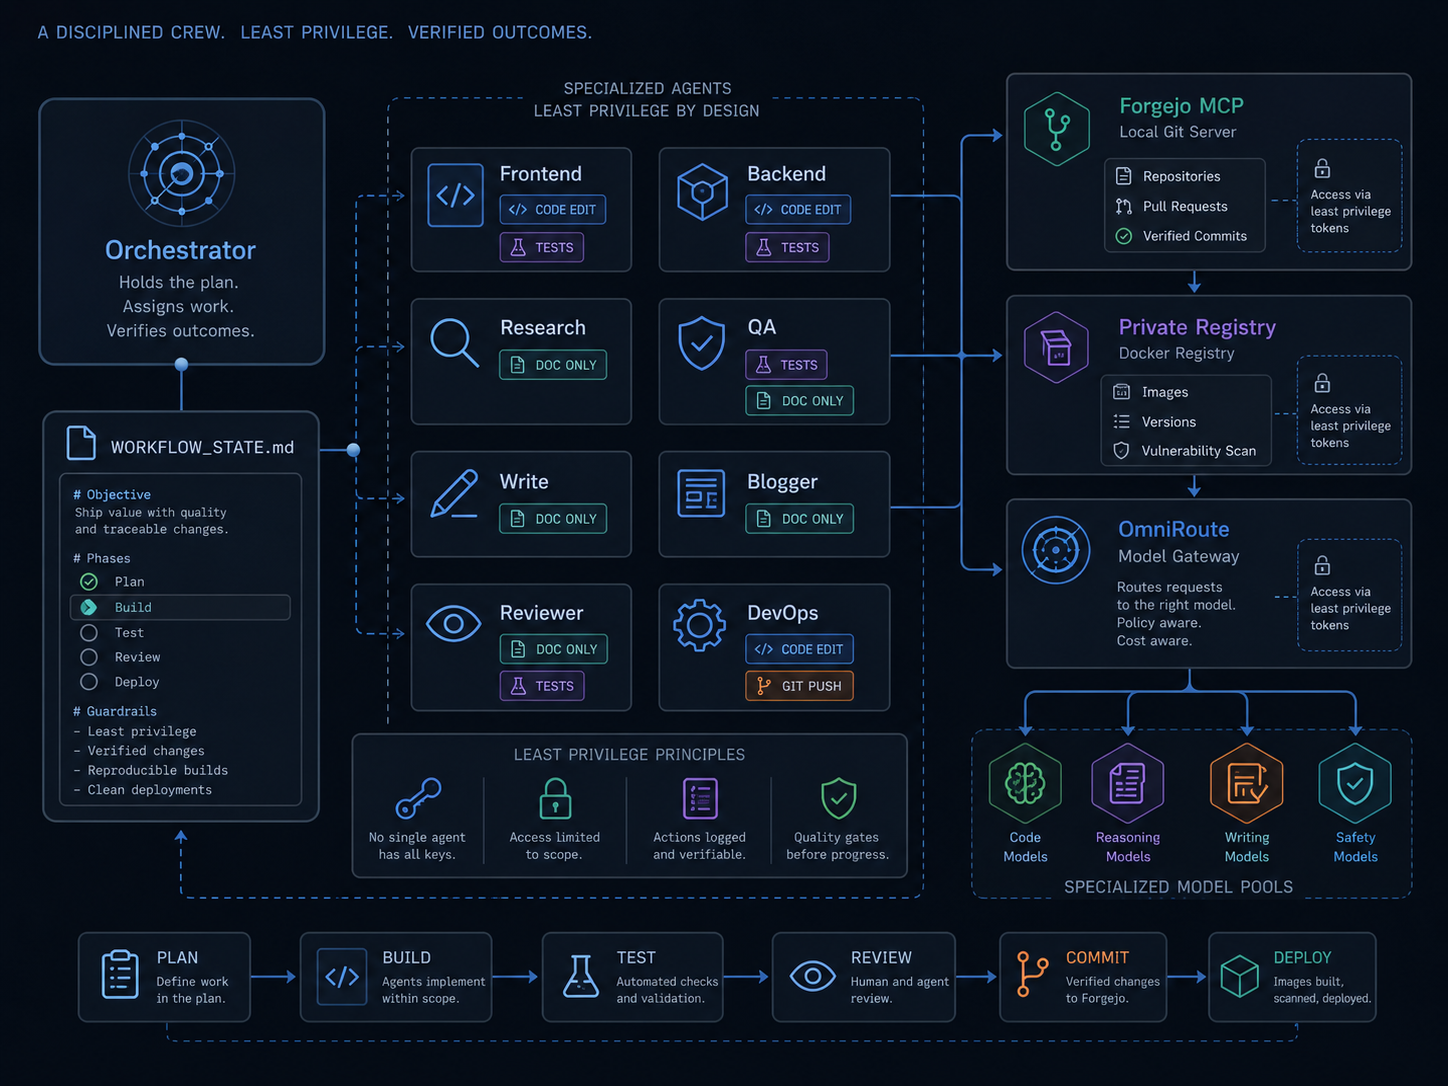
Osiem wyspecjalizowanych agentów zamiast jednego. Moja architektura orkiestracji w OpenCode
Zamiast jednego uniwersalnego asystenta AI, który gubi kontekst i ma zbyt duże uprawnienia, stworzyłem szablon z koordynatorem i 8 wyspecjalizowanymi inżynierami. Opisuję model uprawnień, plik stanu WORKFLOW_STATE.md, integrację z Forgejo MCP oraz…
-
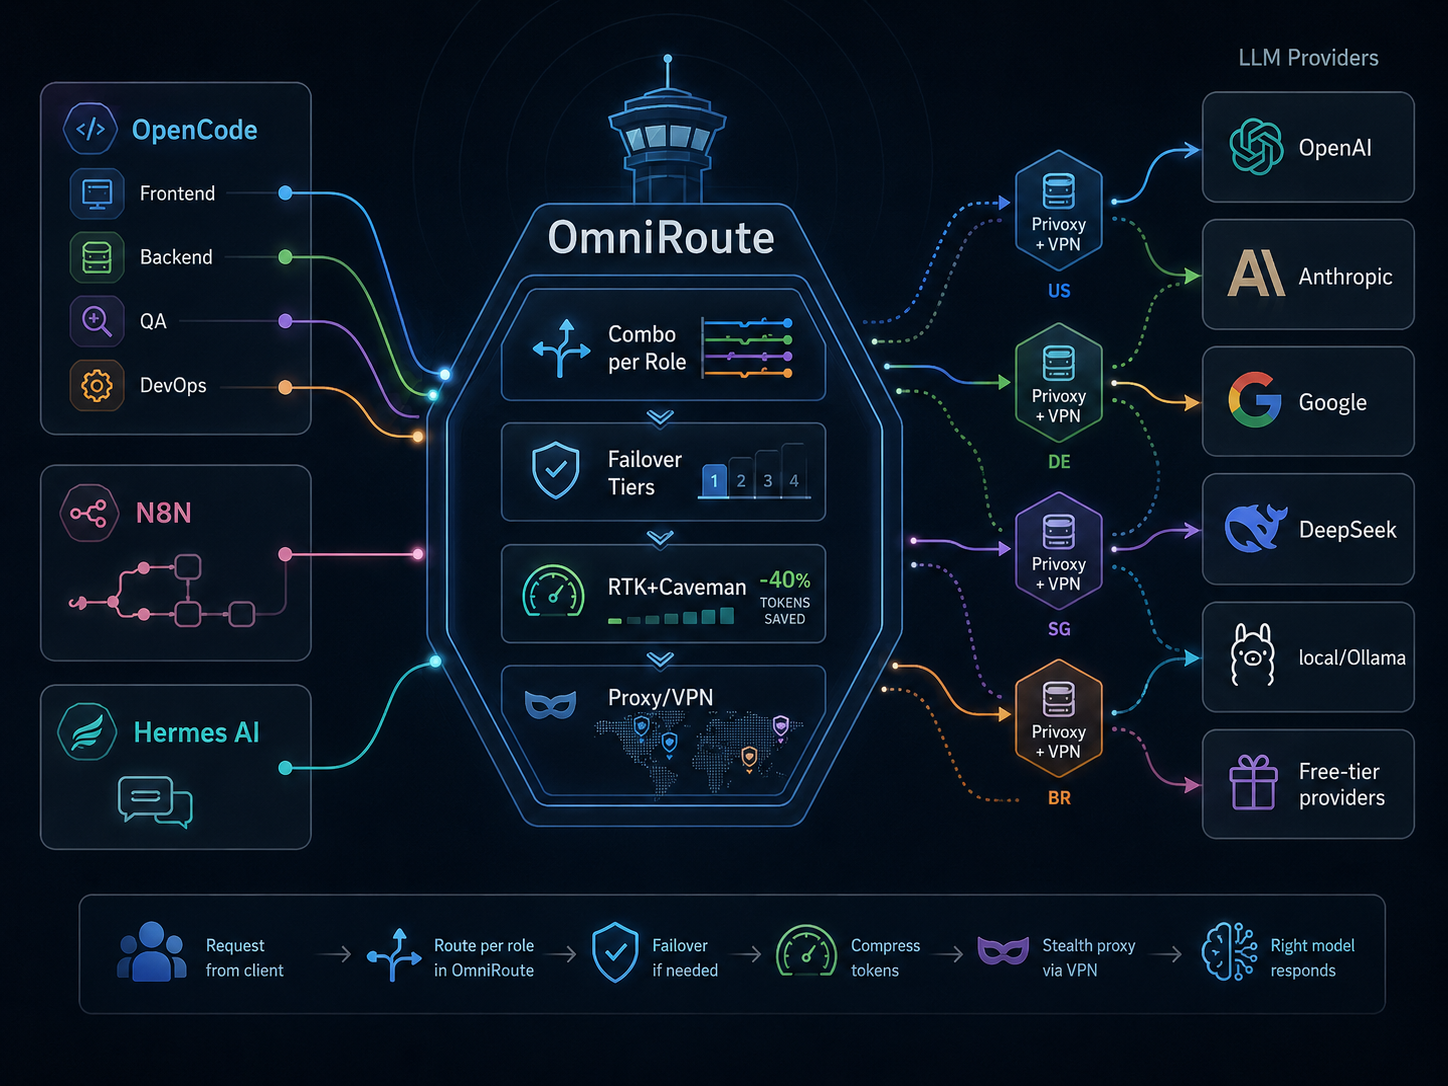
OmniRoute w praktyce. Centralny router modeli AI dla agentów i homelabu
Przy kilku agentach kodujących i automatyzacjach korzystających z modeli językowych centralny router staje się koniecznością. OmniRoute łączy jednym endpointem wielu dostawców, obsługuje failover, kompresję tokenów i routing przez proxy. Opisuję, jak wygląda…
-
Przegląd bezpieczeństwa #31.08.2026: vCenter, TeamCity, Fortinet, Palo Alto i polski incydent
Aktualne zagrożenia dla admina: masowo eksploatowane CVE-2026-59310 w VMware vCenter, RCE w TeamCity, nowe łatki Fortinet (FortiWeb, FortiManager, FortiClient EMS, FortiSandbox) i aktywnie atakowane GlobalProtect w Palo Alto. W tle incydent z…
-
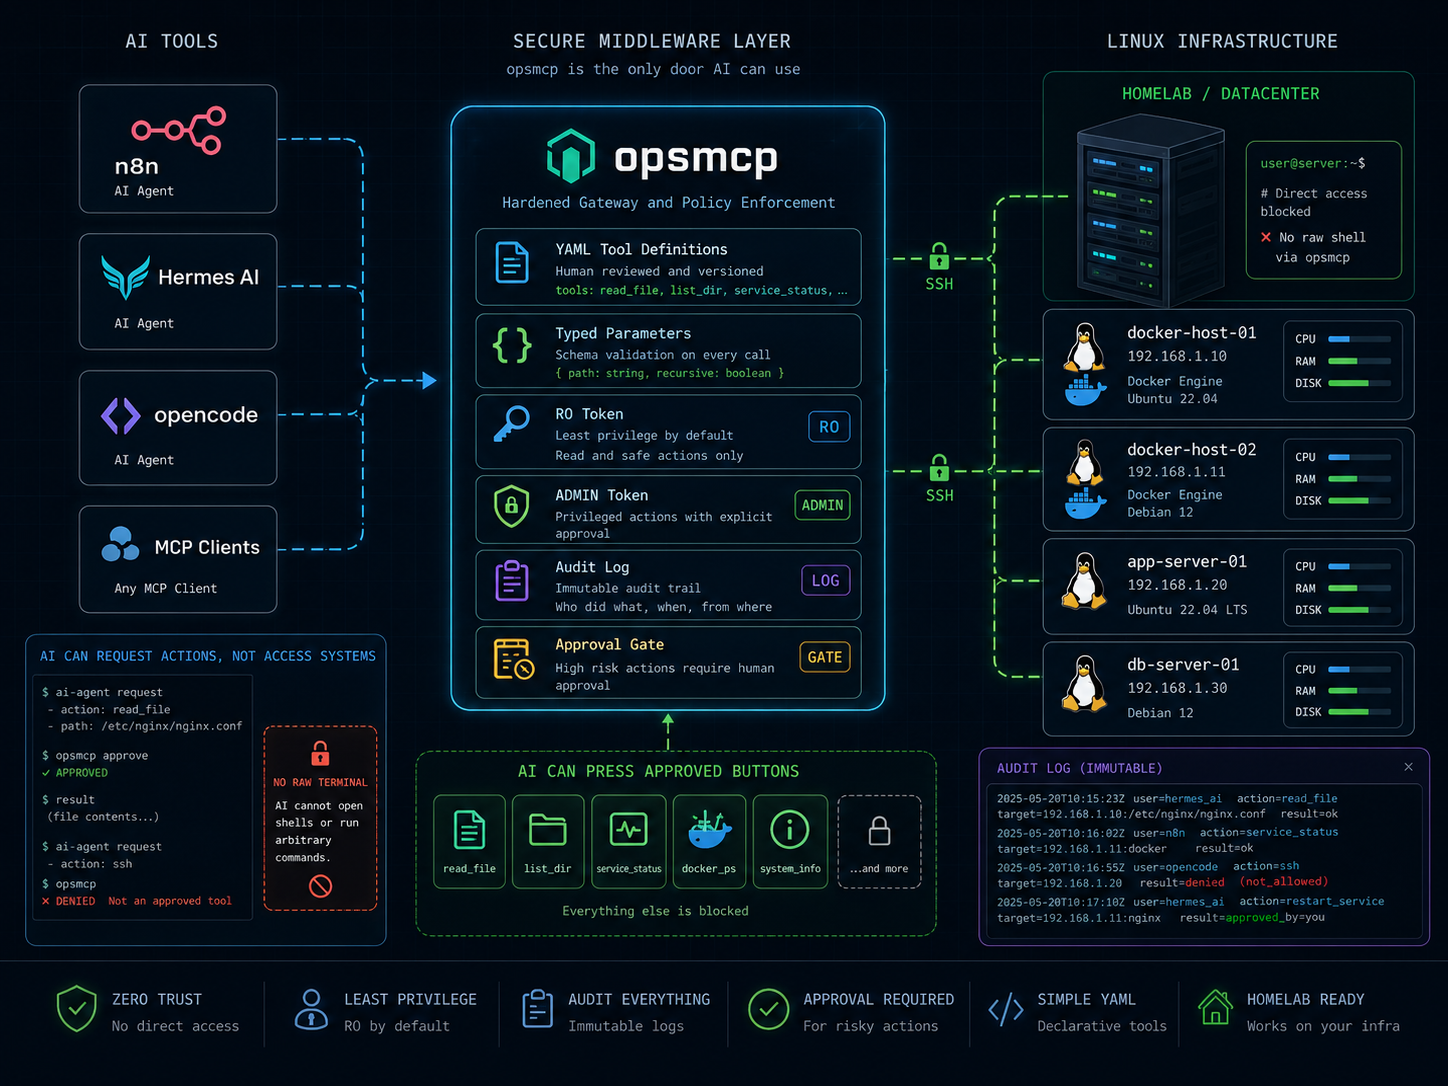
opsmcp: jak dać AI dostęp do serwerów i nie dać mu shella
AI całkiem dobrze radzi sobie z pierwszą częścią administracji: przeczyta logi, skojarzy błąd z usługą, podpowie komendę. Schody zaczynają się wtedy, gdy przestaje podpowiadać, a zaczyna wykonywać polecenia na serwerze. Nie mam…